

账号盘点是密码管理的第一步。作为一人公司经营者,你很可能同时管理着域名注册商、邮箱服务商、云服务器、支付网关、第三方API密钥和十多个SaaS订阅的登录凭据。如果这些账号混用个人邮箱注册、密码重复使用、双重验证没有统一管理,那么任何一次凭据泄露或设备丢失都可能导致业务中断。更棘手的是,当你需要临时将某个子账号或API密钥交给兼职协作者,或者自己的主力设备意外损坏时,恢复成本会急剧上升。因此,在挑选密码管理工具之前,应该先对自己的账号进行一次完整盘点,并按风险等级分类。
账号盘点与风险分级
首先,将所有账号分成三类:个人账户、业务账户和临时协作者凭据。个人账户指你用于社交、娱乐或非核心业务的登录信息,这类账号即使泄露也不会直接影响公司运转。业务账户则包括域名管理、邮箱、支付网关、云服务商和客户数据平台,一旦凭据丢失或被盗,可能导致域名被转移、支付中断或客户数据泄露。临时协作者凭据是那些你为了短期项目或外包任务而创建的共享账号、API密钥或受限子账号。
针对业务账户,需要进一步评估每个账号是否启用了双重验证(2FA),以及是否有可用的紧急恢复方式——例如恢复码、备用邮箱或手机号。很多人在注册时随手填写了恢复邮箱,但那个邮箱可能已经停用或无法访问。一旦密码管理工具本身被锁定,或设备丢失,这些恢复方式就是最后的救命稻草。
完成盘点后,按照风险等级给账号打标签:高危账号(如域名管理、支付网关)必须优先启用双重验证并保存恢复码;中危账号(如SaaS订阅、项目管理工具)至少应使用随机生成的强密码并定期轮换;低危账号(如论坛、临时工具)可以共享一个密码管理工具内的文件夹,但同样不能使用重复密码。
密码管理工具的核心能力对比
一人公司选择密码管理工具,不能只看个人版功能,还需要评估共享凭据、双重验证集成和紧急恢复能力。以下从三个关键维度对比主流方案。
共享凭据与权限控制
对于个人账户,大多数密码管理器(如1Password、Bitwarden、LastPass)都能生成强密码并自动填充。但一人公司需要的是“安全共享”——当你把某个域名管理后台的登录凭据交给外包开发人员时,能否仅限他查看该条记录,而不暴露整个密码库?Bitwarden 和 1Password 都支持组织级共享,可以创建多个保险库(Vault),将不同业务的凭据放入不同保险库,并单独邀请协作者。LastPass 虽然也有类似功能,但近年多次出现安全事件,部分用户已转向其他方案。
此外,共享凭据不应只是“给对方密码”,还应该支持在协作者完成任务后一键撤销访问权限。Bitwarden 和 1Password 的团队版或家庭版都支持这种细粒度权限管理,而个人版则完全不具备共享能力。对于一人公司,如果经常需要临时授权,至少应该选择支持保险库共享的付费方案。
双重验证集成
密码管理器本身应该成为双重验证的管理中心。1Password 内置了 TOTP(基于时间的一次性密码)生成器,你可以在存储登录凭据的同时,将对应的2FA密钥也存入同一条记录,登录时自动复制一次性验证码。Bitwarden 的付费版同样支持TOTP,但免费版需要配合第三方验证器。LastPass 也提供TOTP功能,但考虑到其安全历史,建议谨慎。
需要注意的是,将双重验证和密码放在同一个工具里,本质上降低了安全性——一旦密码管理器被攻破,攻击者可能同时拿到密码和验证码。更安全的做法是使用独立的TOTP应用(如Google Authenticator、Authy或Microsoft Authenticator)来存储业务账户的2FA密钥,只将密码和普通凭据存入密码管理器。对于一人公司,如果业务量不大,这种分离方案成本更低,也更容易管理。
紧急恢复与设备同步
一人公司最大的风险是设备丢失或密码管理器主密码遗忘。几乎所有主流密码管理器都提供紧急恢复机制:Bitwarden 支持设置“紧急联系人”,在指定等待期后授权他人访问你的保险库;1Password 有“紧急工具包”,包含密钥和恢复码,建议打印后存放在保险柜或云存储中;LastPass 则提供“紧急访问”功能。
设备同步方面,Bitwarden 和 1Password 支持所有主流平台(Windows、macOS、iOS、Android、浏览器扩展),且同步速度较快。LastPass 的免费版已限制只能在一类设备上使用(桌面或移动),对一人公司来说不够灵活。如果你需要跨设备无缝切换,建议优先选择Bitwarden或1Password。
低成本迁移步骤
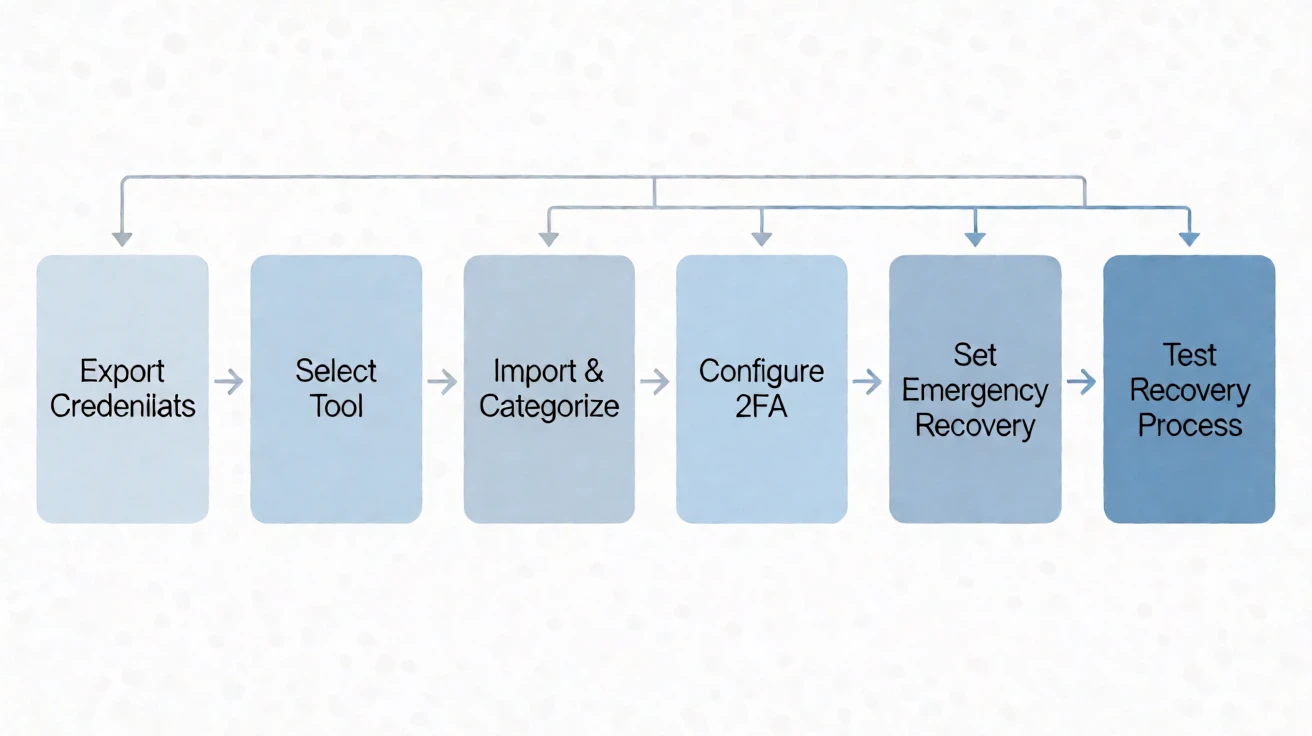
如果你已经在使用某种密码管理器,或者刚开始从零搭建,可以按以下步骤低成本迁移:
- 导出当前凭据:如果之前使用的是浏览器内置密码管理器或Excel表格,先导出为CSV或JSON格式。注意,浏览器导出通常不含2FA密钥,需要单独记录。
- 选择工具并创建保险库:推荐Bitwarden(免费版已够用,付费版每年约10美元)或1Password(个人版每年约36美元,家庭版可覆盖5人)。创建账户后,先设置强主密码(建议至少16位,使用短语组合)并保存恢复码。
- 导入并分类:将导出的凭据导入新工具,然后按个人、业务、临时协作者创建不同文件夹或保险库。高危账户(域名、支付、邮箱)打上标签,并逐一检查是否已启用2FA。
- 配置双重验证:对于业务账户,如果使用独立TOTP应用,将2FA密钥录入Authy或Microsoft Authenticator;如果使用密码管理器内置TOTP,则直接添加。保存所有恢复码到纸质备份或离线U盘。
- 设置紧急恢复:在密码管理器内配置紧急联系人(Bitwarden)或打印紧急工具包(1Password)。同时,将主密码和恢复码的纸质副本存放在家中安全位置。
- 测试恢复流程:找一个不常用的设备,模拟设备丢失场景,尝试从新设备登录密码管理器并恢复所有凭据。确保恢复流程能在30分钟内完成,否则调整备份方案。
- 建立定期盘点习惯:每季度检查一次账号清单,删除不再使用的服务,更新密码,并验证2FA和恢复方式是否仍然有效。
离职风险的实际应对
一人公司虽然没有传统意义上的“员工离职”,但临时协作者、外包人员或前合作伙伴的凭据收回同样存在风险。最坏的情况是:协作者在项目结束后仍然保有某个子账号的访问权限,或者你忘记回收API密钥,对方可以继续调用你的服务。
解决方案是建立“最小权限”和“定时回收”两条原则。最小权限意味着每次授权时只给协作者完成特定任务所需的最低权限,而不是整个保险库。定时回收则要求在项目结束后立即撤销访问权限,并在密码管理工具中删除该协作者的邀请记录。对于API密钥,设置有效期或手动轮换周期(例如每90天更换一次)。
如果协作者使用的是自己的设备,你无法确保对方是否保存了密码截图或复制了密钥。此时,最保险的做法是在项目结束后更换相关账号的密码,并重新生成API密钥。虽然这会产生少量管理成本,但能彻底消除遗留风险。
组合方案与选购建议
对于预算紧张的一人公司,推荐组合方案:Bitwarden免费版(密码管理)+ Authy(独立2FA)+ 纸质恢复码备份。总成本为零,功能完整,适合刚开始搭建安全体系的用户。如果愿意每年投入几十美元,可以升级到Bitwarden付费版(支持TOTP集成和更多共享功能)或1Password家庭版(更流畅的跨设备体验和内置TOTP)。
无论选择哪款工具,核心原则不变:账号盘点先行,风险分级管理,双重验证分离,恢复流程可执行。密码管理不是一次性任务,而是随着业务发展不断调整的持续过程。


暂无评论内容